


1
/
7
Che cos'è il phishing con indirizzi simili?
<b>Il phishing con indirizzi simili consiste nella creazione da parte degli autori dell'attacco di un nuovo indirizzo molto simile all'indirizzo target, al fine di indurre le vittime a inviare gli asset all'indirizzo errato.</b>
Un metodo comune consiste nel creare lo stesso finale, o lo stesso prefisso/suffisso, e inviare dei piccoli trasferimenti alla vittima. I due indirizzi finiscono per confondersi nello storico della vittima, che viene così indotta a inviare i fondi all'indirizzo errato.
Per evitare che ciò si verifichi, ricontrolla sempre l'indirizzo del portafoglio prima di effettuare il trasferimento.
<b>Il phishing con indirizzi simili consiste nella creazione da parte degli autori dell'attacco di un nuovo indirizzo molto simile all'indirizzo target, al fine di indurre le vittime a inviare gli asset all'indirizzo errato.</b>
Un metodo comune consiste nel creare lo stesso finale, o lo stesso prefisso/suffisso, e inviare dei piccoli trasferimenti alla vittima. I due indirizzi finiscono per confondersi nello storico della vittima, che viene così indotta a inviare i fondi all'indirizzo errato.
Per evitare che ciò si verifichi, ricontrolla sempre l'indirizzo del portafoglio prima di effettuare il trasferimento.
1
/
7
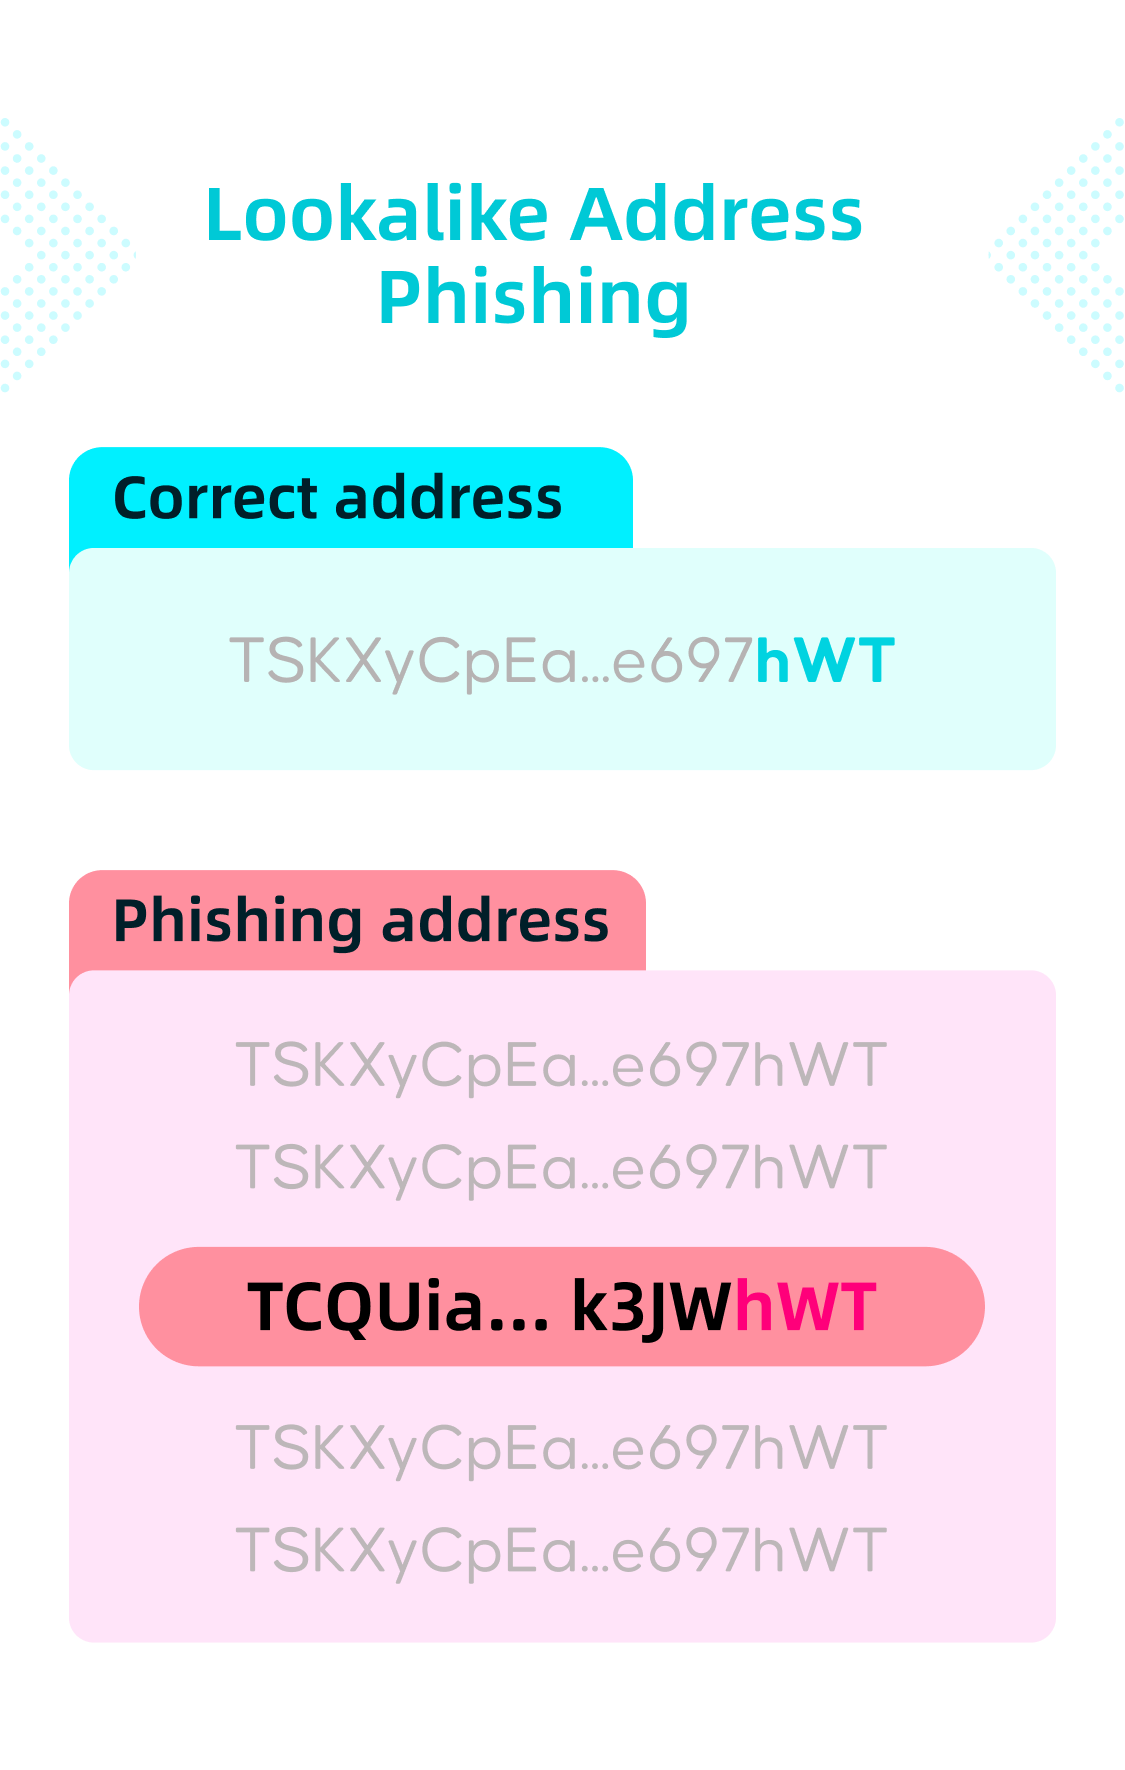
Creare un indirizzo con lo stesso finale
Nell'esempio, l'autore dell'attacco ha utilizzato l'indirizzo di phishing TCQ...<b>hWT</b> per inviare un piccolo trasferimento alla vittima, creando confusione con l'indirizzo corretto TSK...<b>hWT</b>.
Gli ultimi 3 caratteri dell'indirizzo di phishing e dell'indirizzo corretto sono identici.
1
/
7
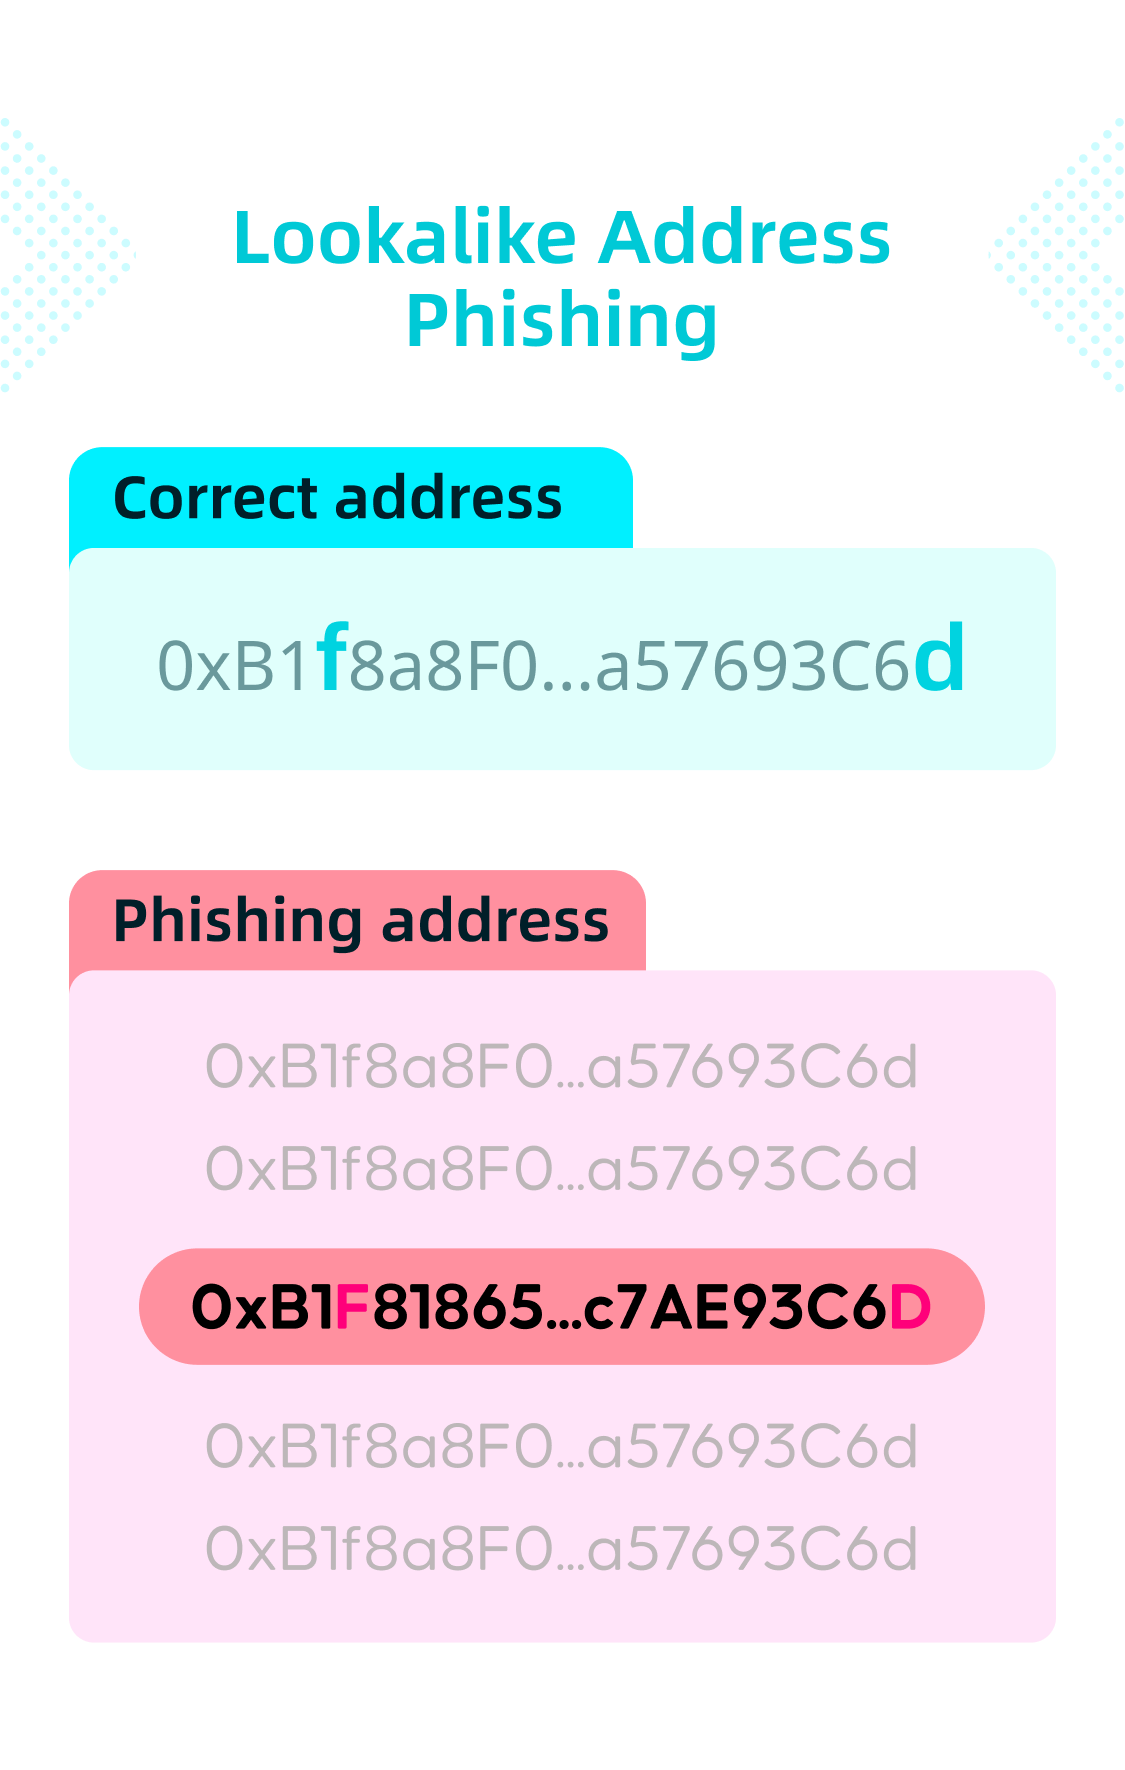
Utilizzare un prefisso o un suffisso simile ma con lettere maiuscole e minuscole diverse
Nell'esempio, l'autore dell'attacco ha modificato la forma delle lettere (minuscola/maiuscola) per creare l'indirizzo di phishing 0xB1<b>F</b>8...93C6<b>D</b> e ha inviato un piccolo trasferimento, rendendolo facilmente confondibile con l'indirizzo corretto 0xB1<b>f</b>8...93C6<b>d</b>.
Sebbene i primi 5 e gli ultimi caratteri corrispondano, le lettere f e d hanno una forma diversa.
1
/
7
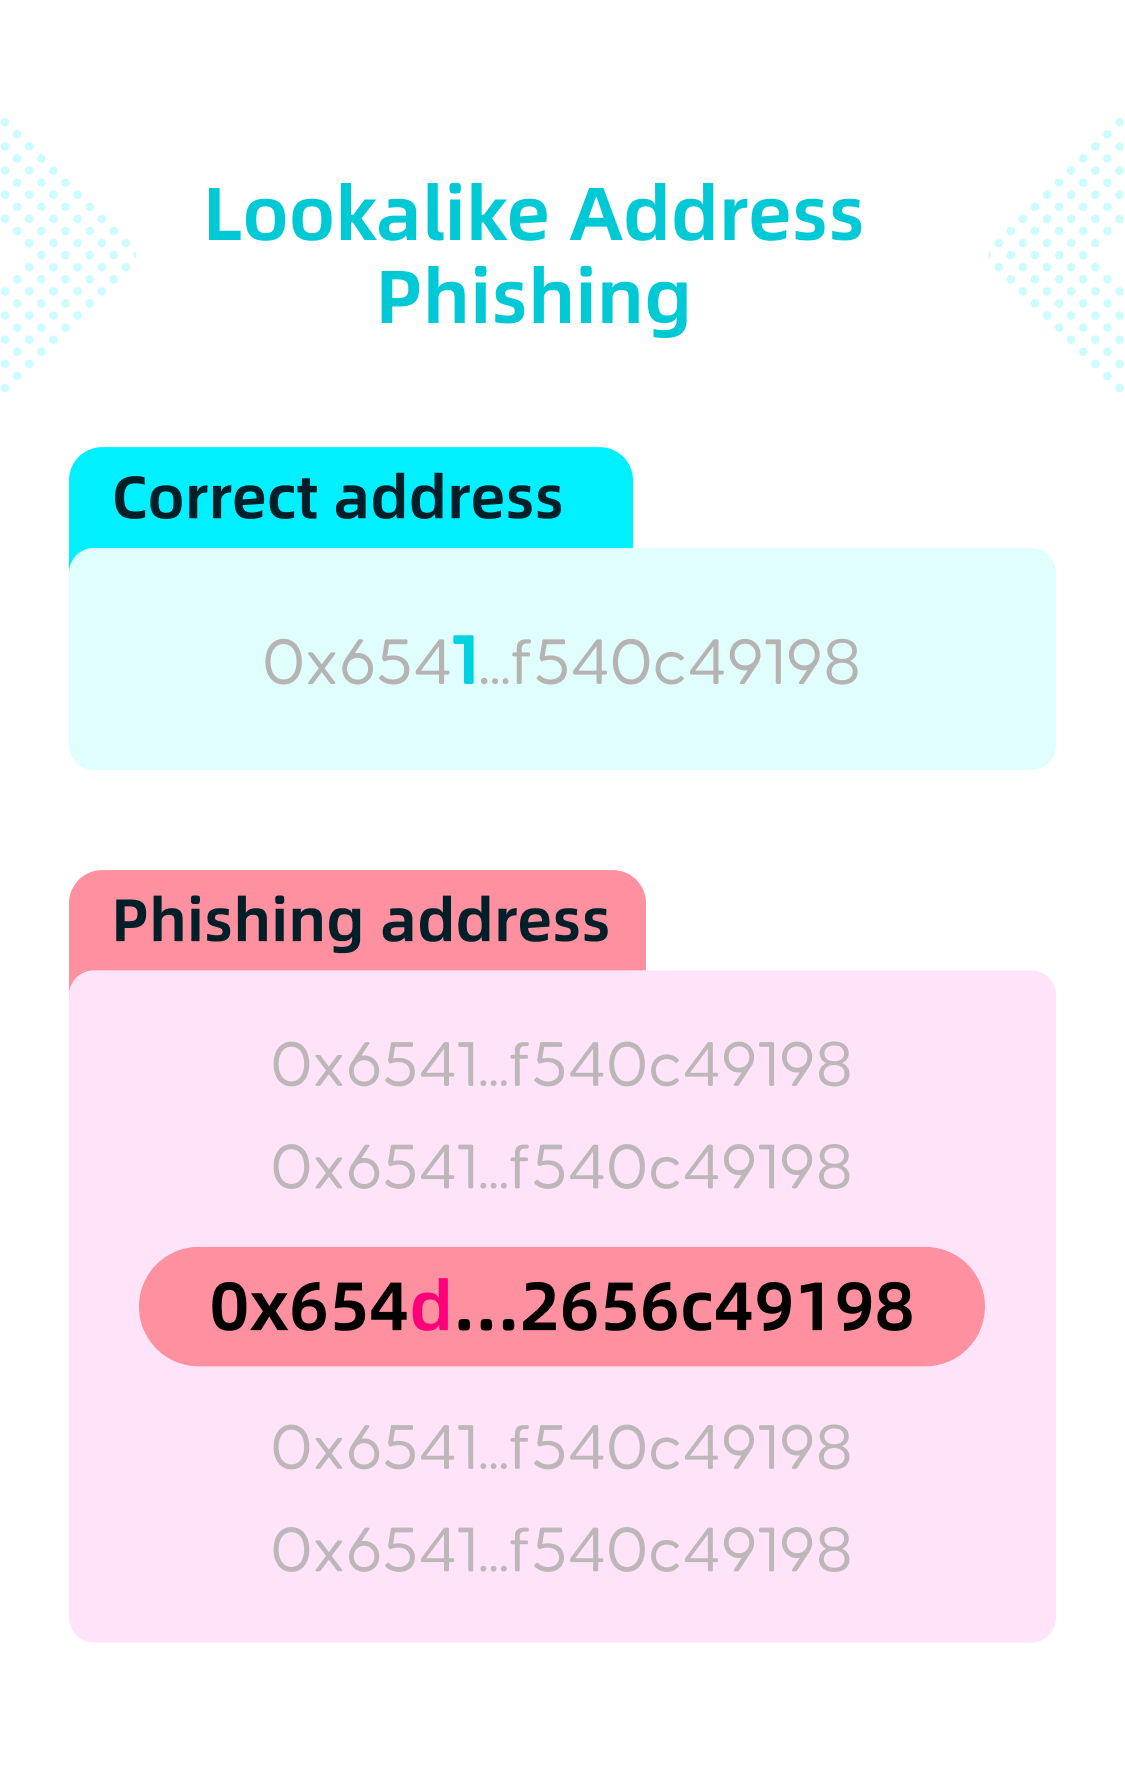
Utilizzare un prefisso o suffisso simile ma con dei caratteri centrali diversi
Nell'esempio, l'autore dell'attacco ha modificato un carattere centrale per creare l'indirizzo di phishing 0x654<b>d</b>...c49198 e ha inviato un piccolo trasferimento, rendendolo facilmente confondibile con l'indirizzo corretto 0x654<b>1</b>...c49198.
Sebbene i primi 5 e gli ultimi 6 caratteri corrispondano, il 6º carattere è diverso: d invece di 1.
1
/
7
Come proteggere la sicurezza dei trasferimenti?
Quando effettui un trasferimento con Bitget Wallet, verifichiamo sempre l'indirizzo target. Se rileviamo una delle somiglianze sopra indicate con indirizzi verso cui hai recentemente effettuato dei trasferimenti, ti avviseremo immediatamente. Se compare un avviso, verifica attentamente l'indirizzo target per evitare la truffa.
1
/
7
Come evitare il phishing
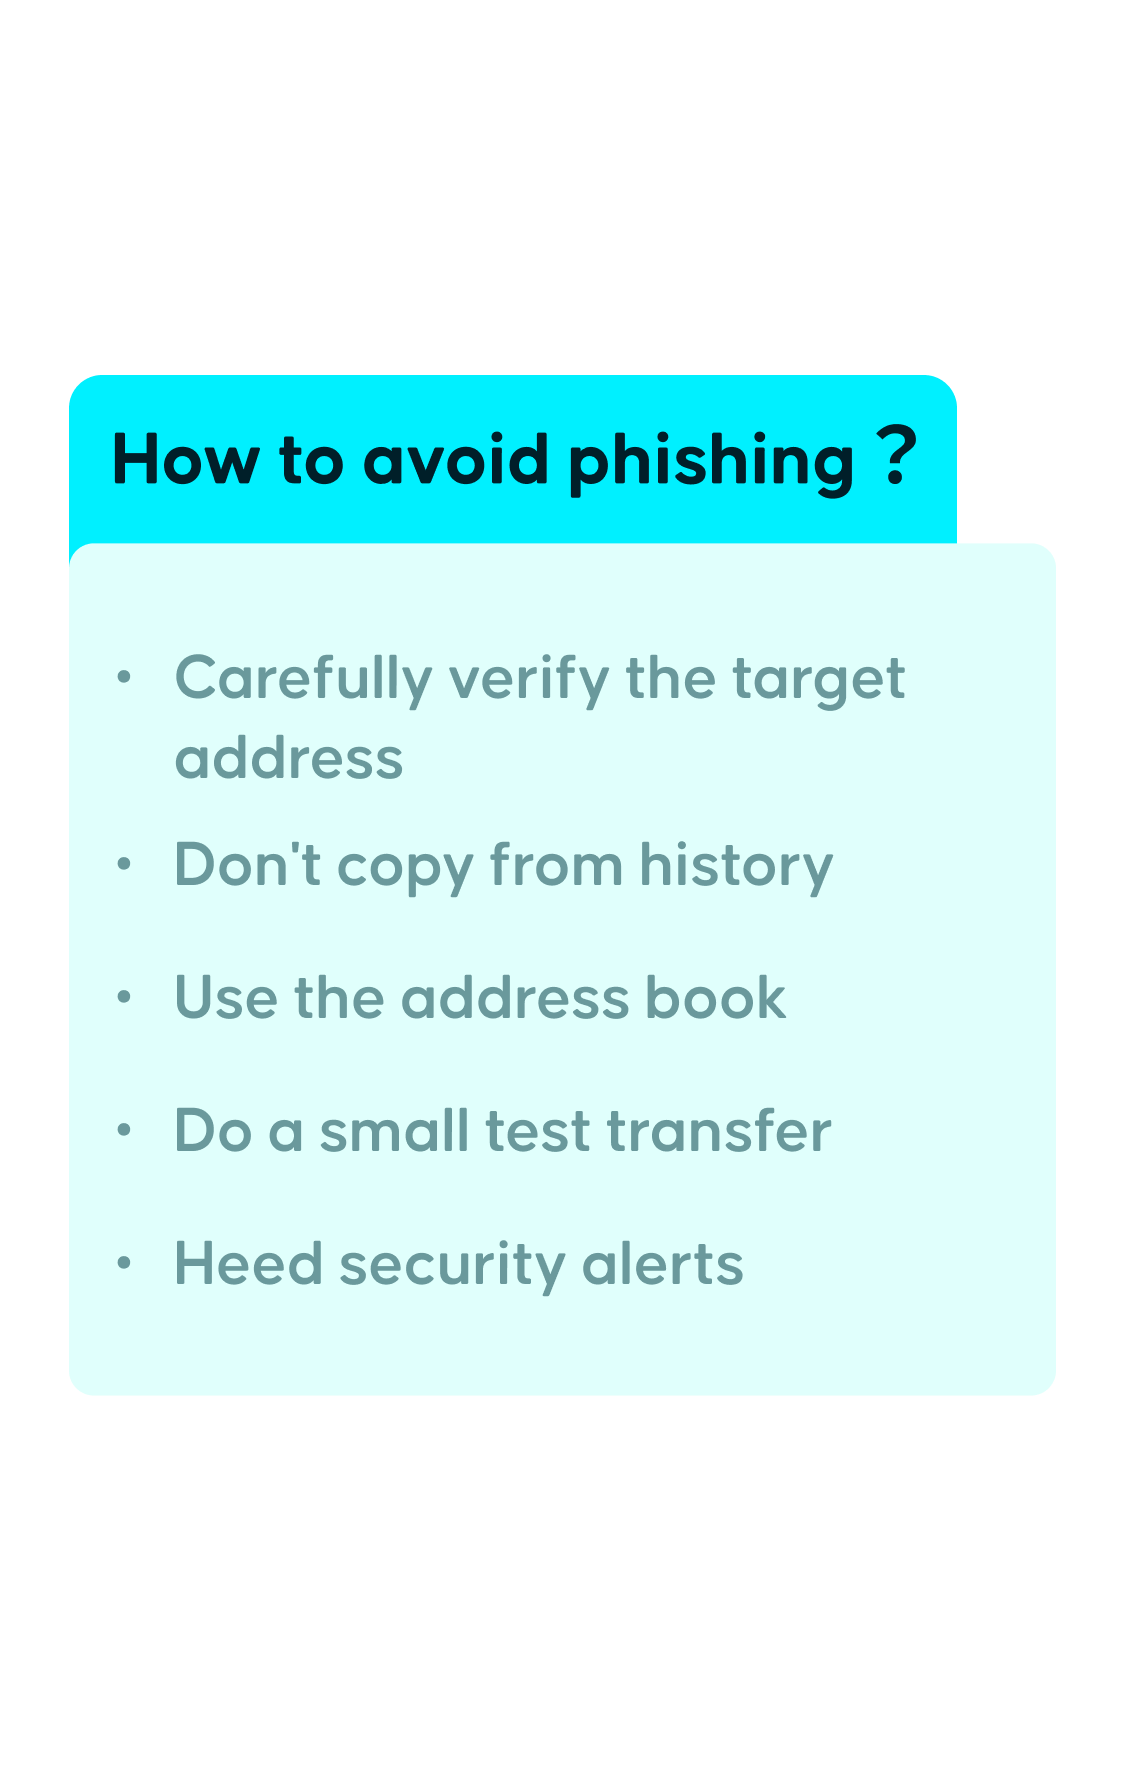
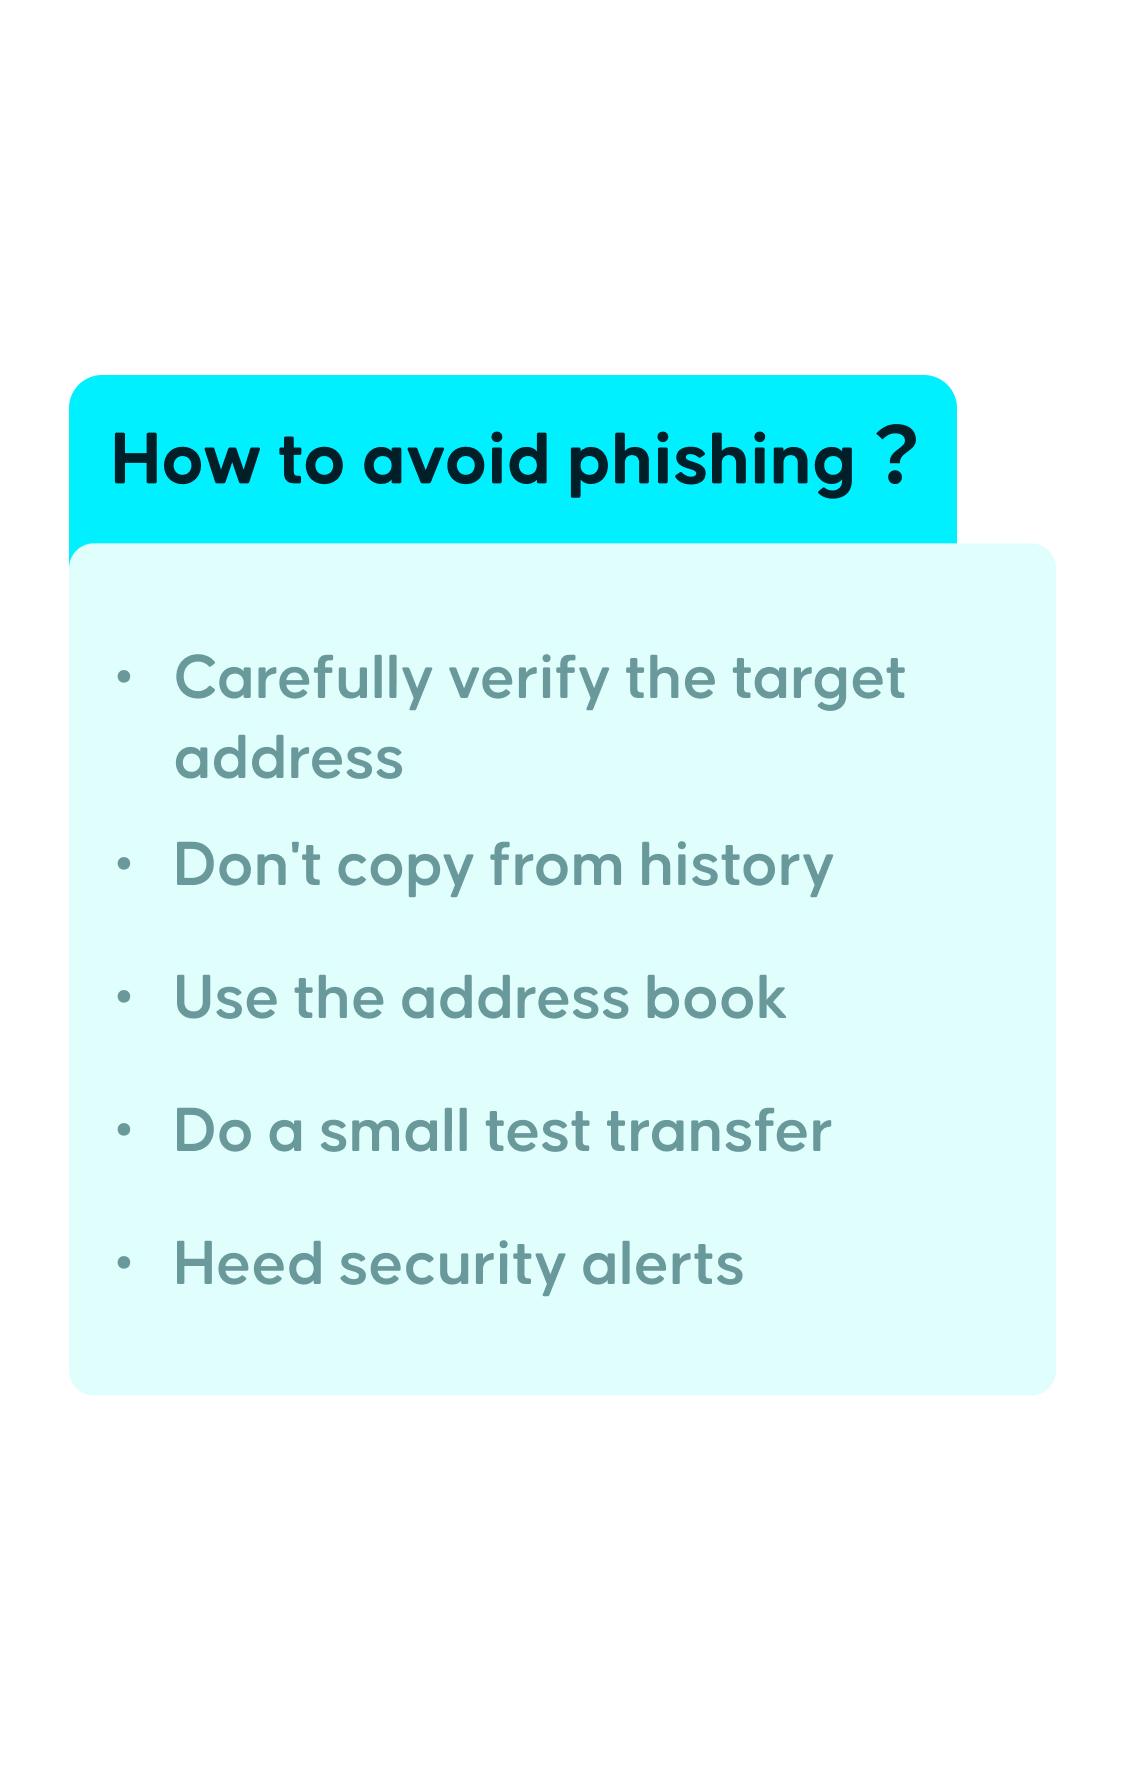
<b>Verifica attentamente l'indirizzo target</b>
Prima di inviare gli asset, verifica l'intero indirizzo. Non è sufficiente che corrispondano solo i primi o gli ultimi caratteri: verifica anche quelli centrali. <b>Non copiare dallo storico</b>
Il phishing con indirizzi simili può contaminare il tuo storico per trarti in errore. Non copiare dallo storico; copia dalla pagina di ricezione del portafoglio o utilizza il QR code dell'indirizzo.
<b>Usa la rubrica degli indirizzi</b>
Bitget Wallet ti fornisce una rubrica degli indirizzi dedicata. Per ridurre i rischi, aggiungi gli indirizzi utilizzati di frequente invece di copiarli.
1
/
7
Come evitare il phishing
<b>Effettua un piccolo trasferimento di prova</b>
Invia prima una piccola quantità come prova. Una volta che l'indirizzo target ha confermato la ricezione, invia l'intero importo.
<b>Presta attenzione agli avvisi di sicurezza</b>
Prendi sul serio gli avvisi di sicurezza durante i trasferimenti. Rimani vigile ed evita potenziali attacchi di phishing.
