


1
/
7
O que é o phishing de endereços semelhantes?
<b>O phishing de endereços semelhantes significa que os atacantes geralmente criam um novo endereço muito semelhante ao endereço de destino de forma a induzir as vítimas a enviarem ativos para o endereço errado.</b>
Um método comum é usar a mesma terminação ou o mesmo prefixo/sufixo, enviando pequenas transferências para a vítima. Isto mistura os dois endereços no histórico da vítima, levando-a enviar fundos para o endereço errado.
Para evitar que isto lhe aconteça, verifique sempre mais do que uma vez o endereço da carteira antes de confirmar a transferência.
<b>O phishing de endereços semelhantes significa que os atacantes geralmente criam um novo endereço muito semelhante ao endereço de destino de forma a induzir as vítimas a enviarem ativos para o endereço errado.</b>
Um método comum é usar a mesma terminação ou o mesmo prefixo/sufixo, enviando pequenas transferências para a vítima. Isto mistura os dois endereços no histórico da vítima, levando-a enviar fundos para o endereço errado.
Para evitar que isto lhe aconteça, verifique sempre mais do que uma vez o endereço da carteira antes de confirmar a transferência.
1
/
7
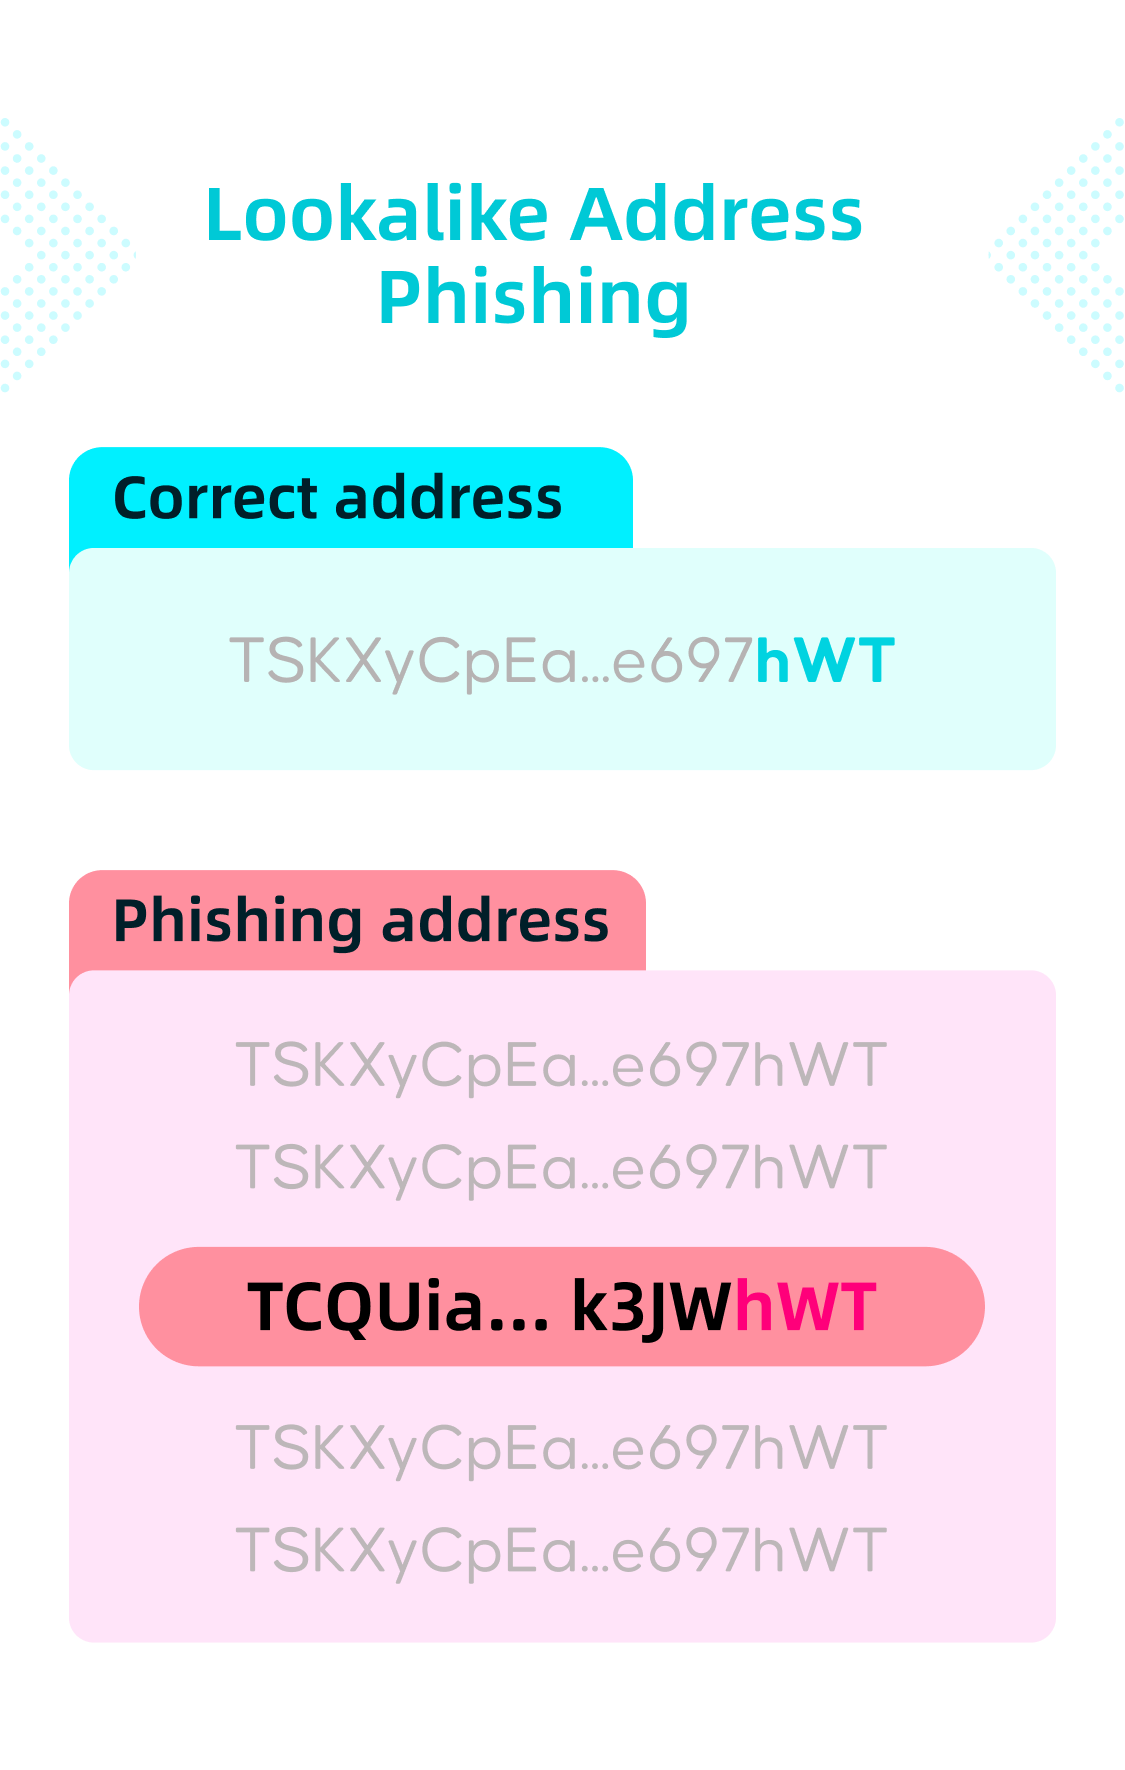
Criar um endereço com a mesma terminação
No exemplo, o invasor utilizou o endereço de phishing TCQ...<b>hWT</b> para enviar uma pequena transferência para vítima e causar confusão com o endereço correto TSK...<b>hWT</b>.
Os últimos 3 carateres dos endereços de phishing e dos endereços corretos são os mesmos.
1
/
7
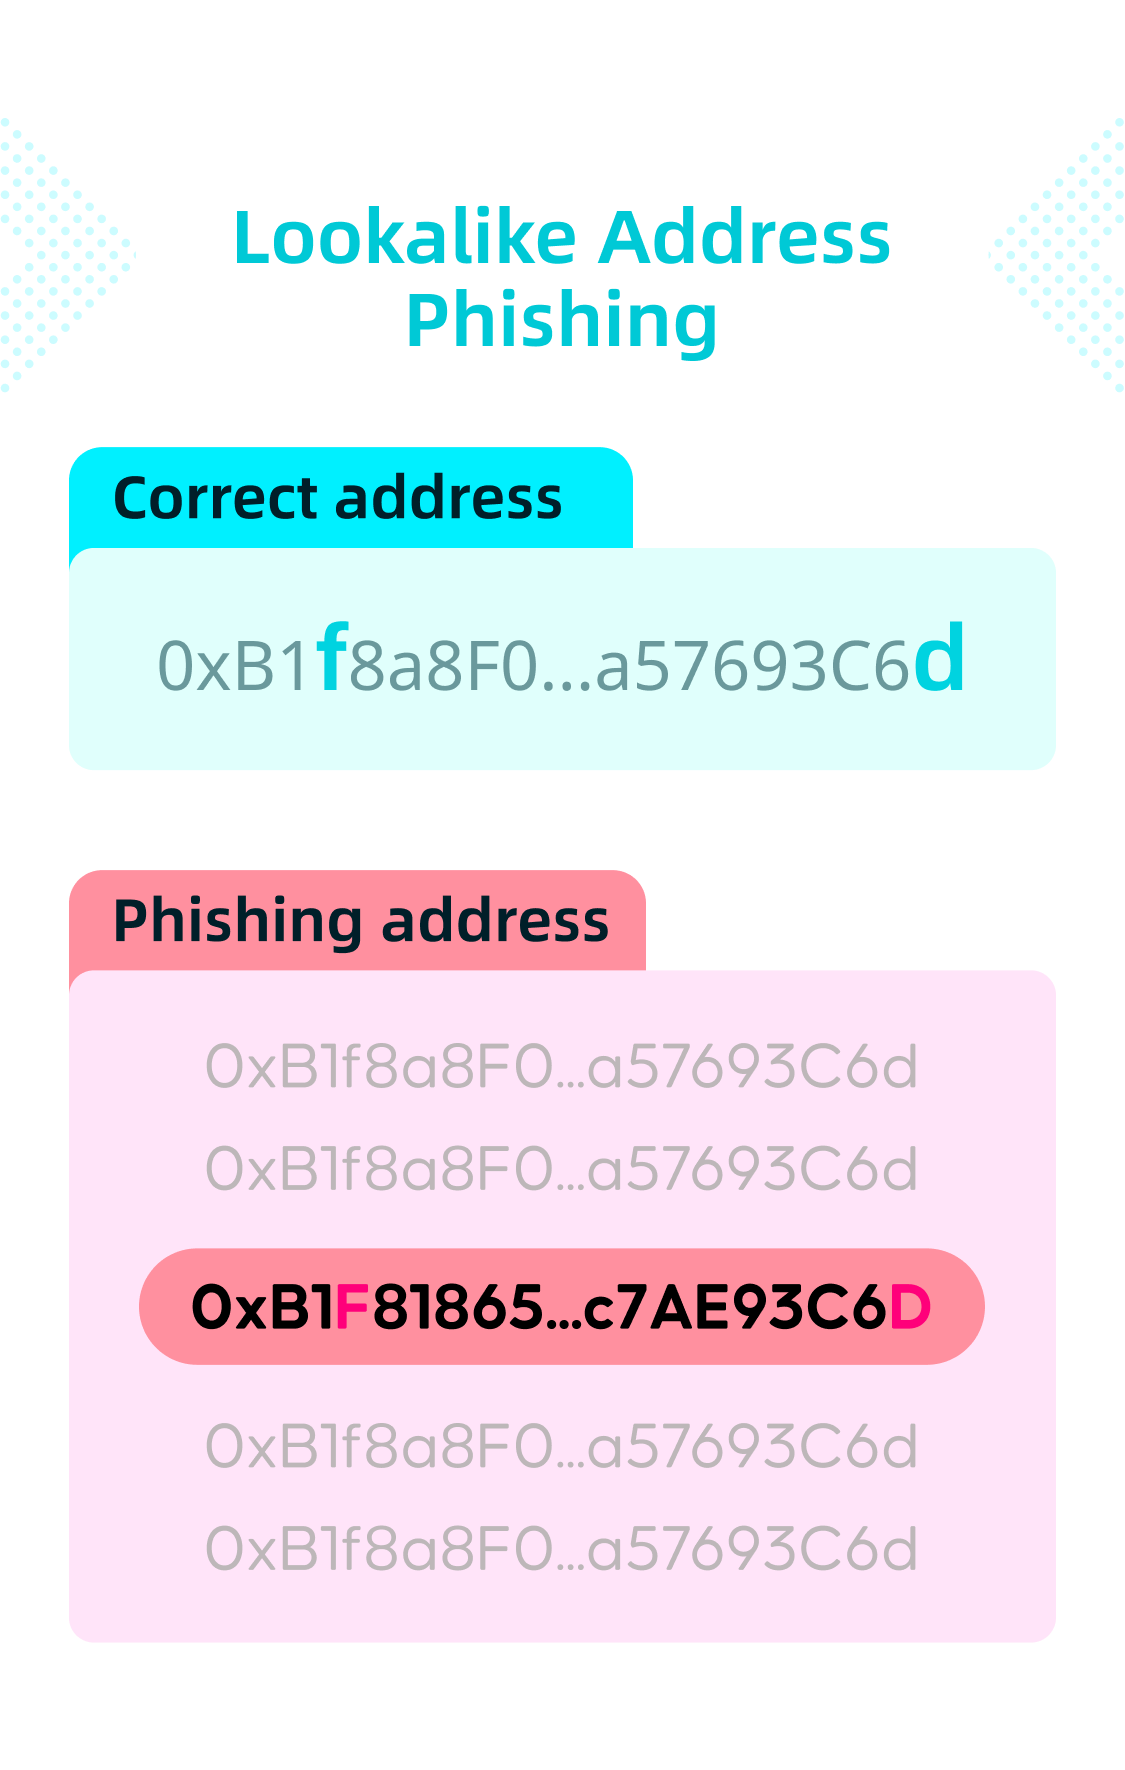
Usar um prefixo ou sufixo semelhante, mas com maiúsculas e minúsculas diferentes.
No exemplo, o invasor alterou duas minúsculas para maiúsculas para criar o endereço de phishing 0xB1<b>F</b>8...93C6<b>D</b> de onde enviou uma pequena transferência, tornando-o fácil de confundir com o endereço correto de 0xB1<b>f</b>8...93C6<b>d</b>.
Embora os primeiros e os últimos 5 carateres correspondam, as letras F e D são maiúsculas em vez de serem minúsculas.
1
/
7
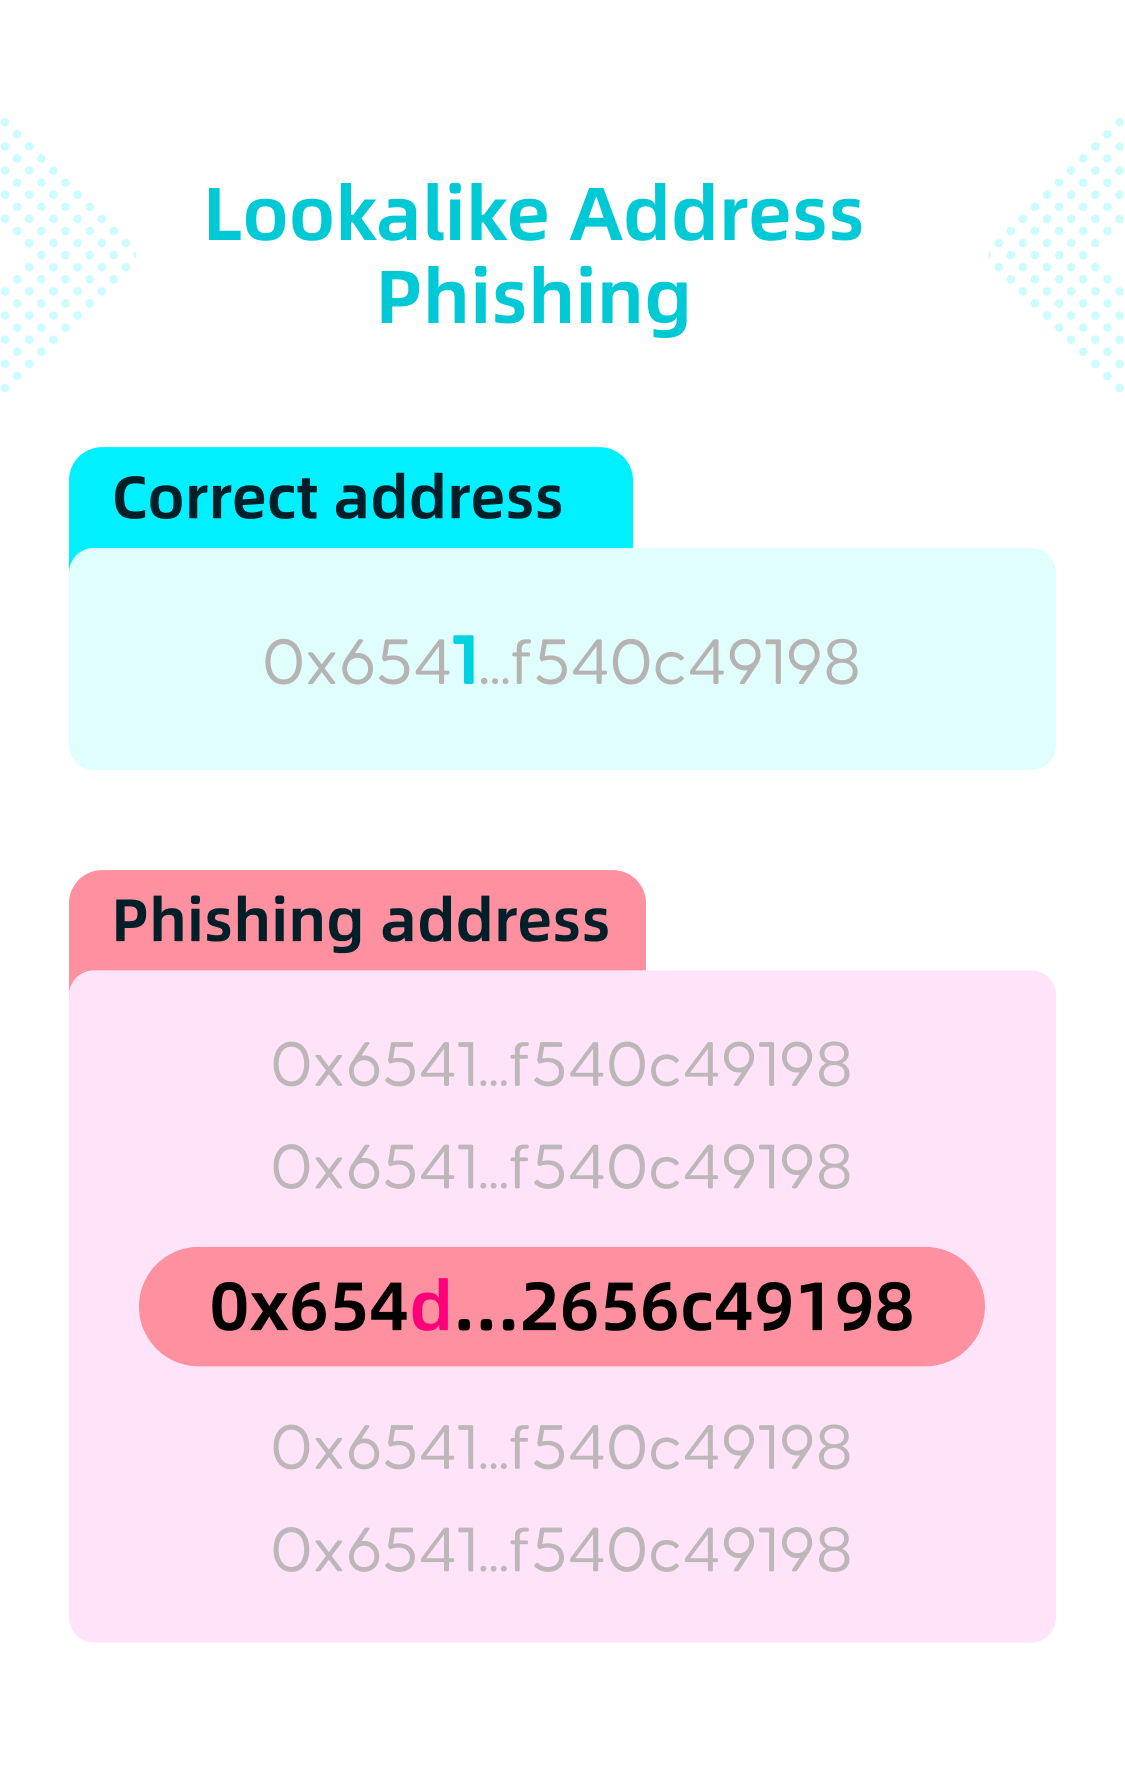
Usar um prefixo ou sufixo semelhante, mas com carateres diferentes no meio
No exemplo, o invasor alterou um caráter no meio para criar o endereço de phishing 0x654<b>d</b>...c49198 de onde enviou uma pequena transferência, tornando-o fácil de confundir com o endereço correto de 0x654<b>1</b>...c49198.
Embora os primeiros 5 e os últimos 6 carateres correspondam, o sexto caráter é diferente: d em vez de 1.
1
/
7
Como proteger as suas transferências?
Quando efetua uma transferência com a Bitget Wallet, verificamos sempre o endereço de destino. Se detetarmos alguma das semelhanças acima com endereços para os quais transferiu recentemente, será imediatamente avisado. Se vir um aviso, verifique cuidadosamente o endereço de destino de forma a evitar fraudes.
1
/
7
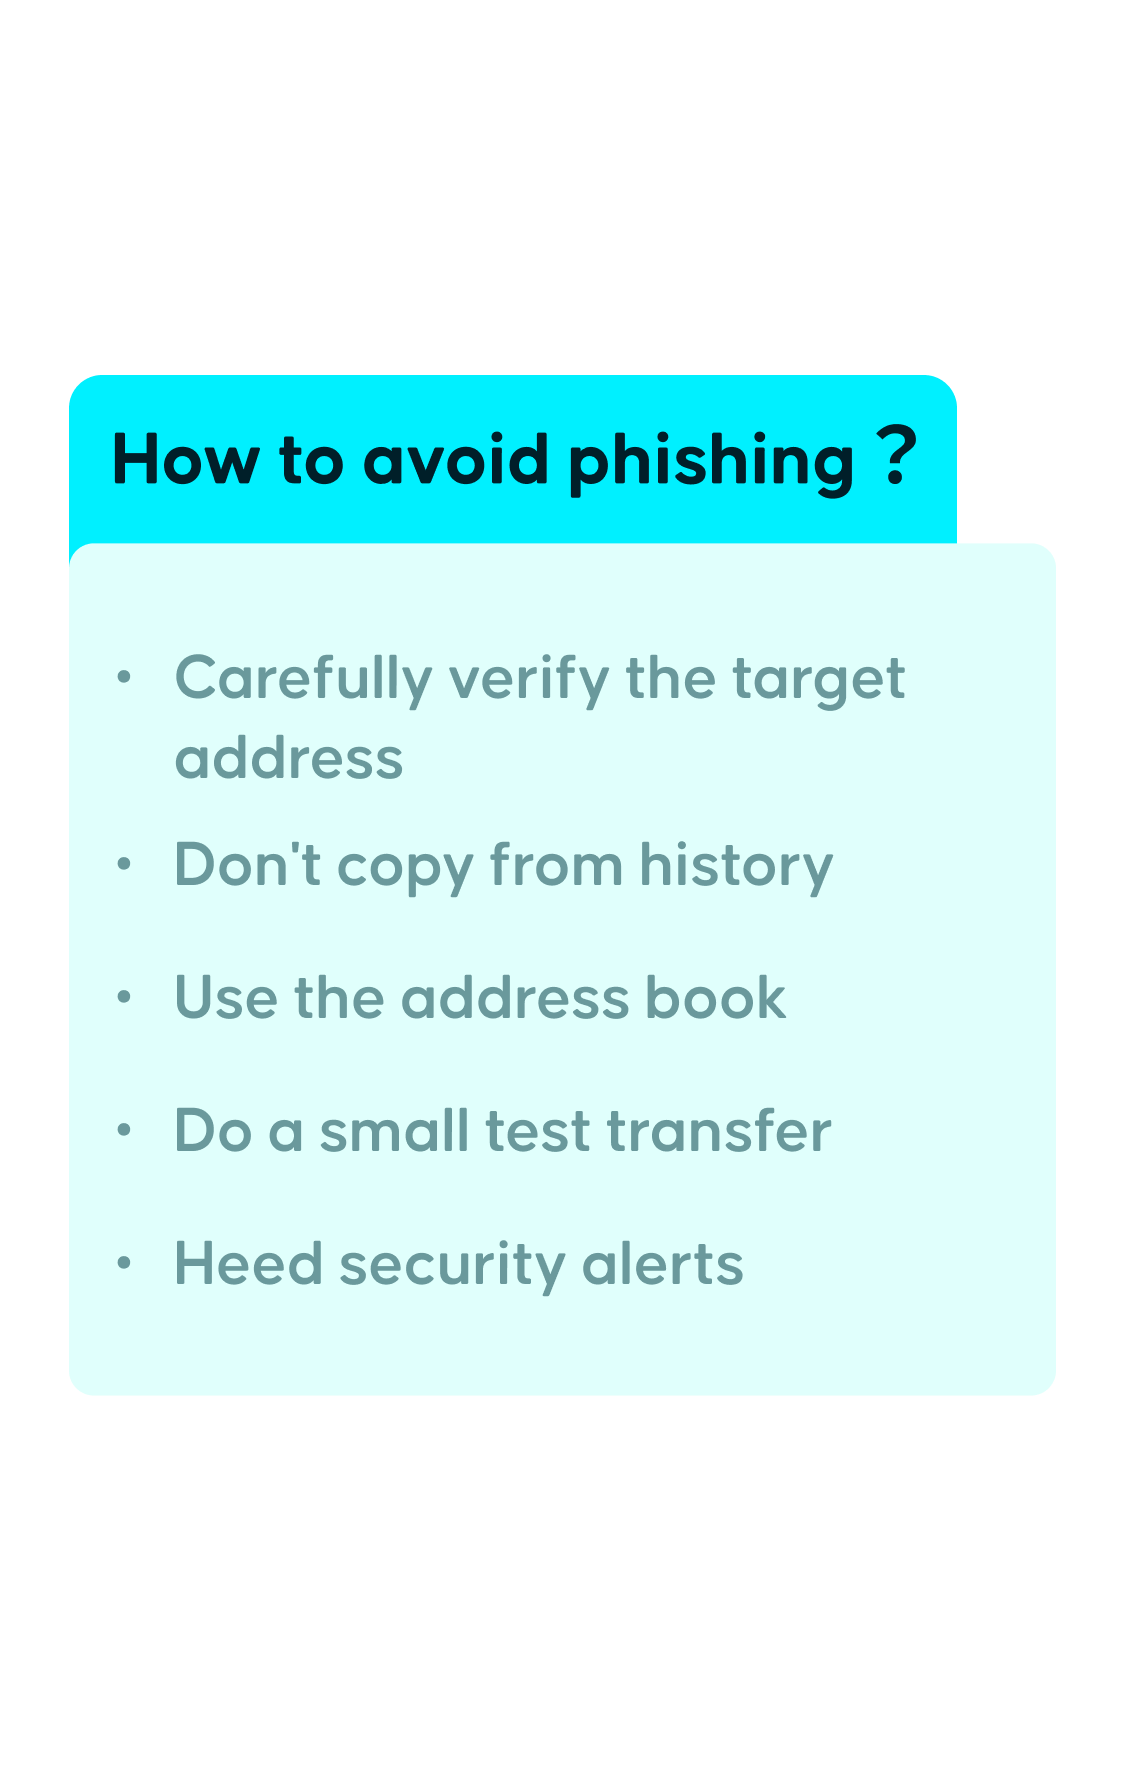
Como evitar phishing?
<b>Verifique cuidadosamente o endereço de destino</b>
Antes de enviar quaisquer ativos, verifique todo o endereço. Não basta que haja correspondência dos primeiros ou últimos carateres – verifique também os do meio.<b>Não copie a partir do histórico</b>
O phishing de endereços semelhantes pode contaminar o seu histórico e induzi-lo em erro. Não copie a partir do seu histórico: copie a partir da página de receção da carteira ou utilize o código QR do endereço.
<b>Utilize o livro de endereços</b>
Na Bitget Wallet, disponibilizamos um livro de endereços dedicado. Adicione os endereços usados com frequência em vez de os copiar como medida de redução de risco.
1
/
7
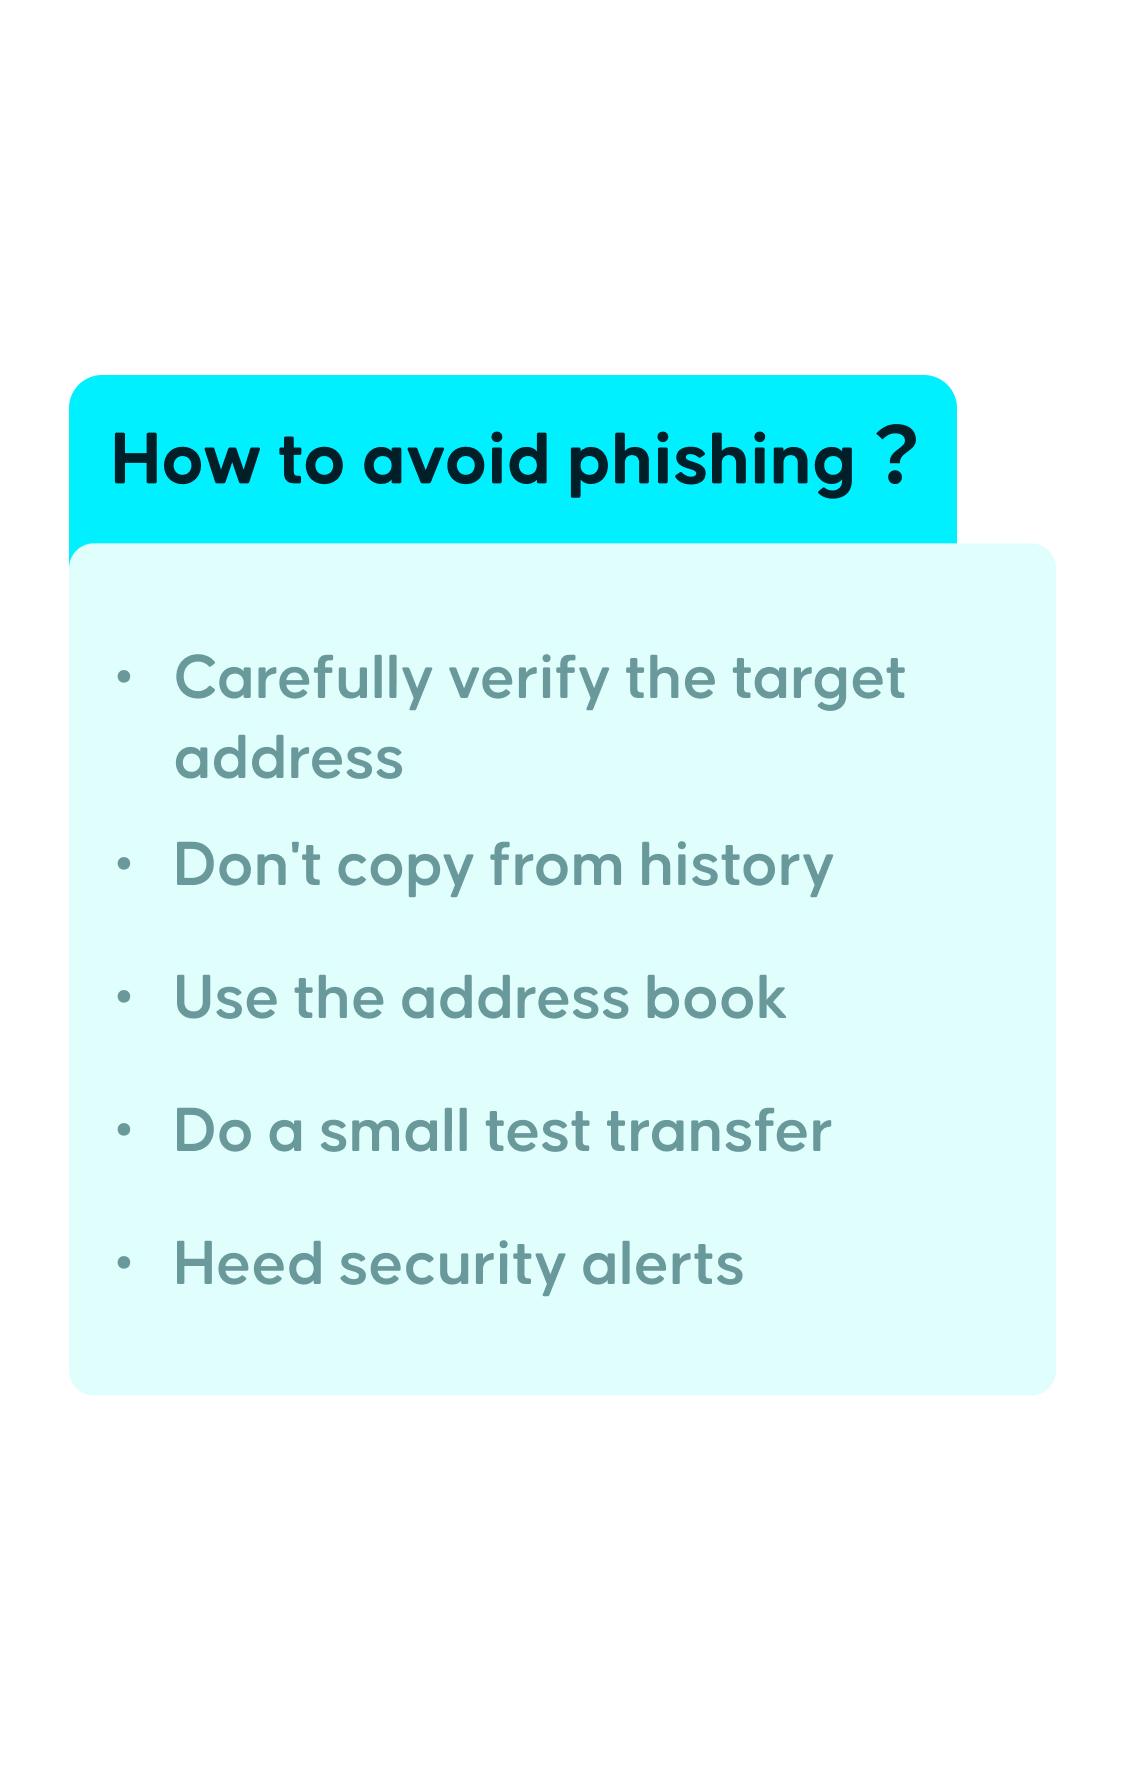
Como evitar phishing?
<b>Faça uma pequena transferência de teste</b>
Primeiro envie um pequeno montante como teste. Após a confirmação da receção pelo destinatário, envie o montante total.
<b>Preste atenção aos alertas de segurança</b>
Leve a sério quaisquer alertas de segurança durante transferências. Fique atento e evite possíveis ataques de phishing.
